
सूचना सुरक्षा नीति
सूचना सुरक्षा मूल नीति
अपने ग्राहकों और अपनी स्वयं की सूचना संपत्तियों की उचित सुरक्षा के लिए, हमने सूचना सुरक्षा पर एक बुनियादी नीति स्थापित की है और हम लगातार संगठनात्मक और तकनीकी सुरक्षा प्रबंधन उपायों को लागू करेंगे।
1. उद्देश्य
हम सूचना संपत्तियों को सूचना रिसाव, परिवर्तन, हानि और अनधिकृत पहुंच जैसे जोखिमों से सुरक्षित रखते हैं, जिससे एक ऐसा वातावरण बना रहता है जहां आप मन की शांति के साथ हमारी सेवाओं का उपयोग कर सकते हैं।
2. दायरा
यह नीति हमारी कंपनी द्वारा संभाली जाने वाली सूचना संपत्तियों (व्यक्तिगत जानकारी, ऑर्डर की जानकारी, भुगतान संबंधी जानकारी, व्यावसायिक जानकारी, सिस्टम और नेटवर्क) के साथ-साथ हमारे अधिकारियों, कर्मचारियों और ठेकेदारों पर भी लागू होती है।
3. प्रबंधन प्रणाली
- हम सूचना सुरक्षा के प्रभारी व्यक्ति को नियुक्त करेंगे और एक प्रबंधन प्रणाली स्थापित करेंगे।
- हम नियम और प्रक्रियाएं स्थापित करेंगे तथा अधिकार और जिम्मेदारियों को स्पष्ट करेंगे।
- नियमित रूप से निरीक्षण और समीक्षा की जाएगी।
4. जोखिम प्रबंधन
हम सूचना संसाधनों के महत्व के आधार पर जोखिमों का आकलन करते हैं, उन्हें प्राथमिकता देते हैं और तदनुसार प्रतिकार उपाय लागू करते हैं। पर्यावरणीय परिवर्तनों और नए खतरों के आलोक में हम आवश्यकतानुसार इन उपायों की समीक्षा करते हैं।
5. तकनीकी और भौतिक सुरक्षा नियंत्रण उपाय
- पहुँच अधिकारों का प्रबंधन, प्रमाणीकरण को मजबूत करना और अनावश्यक खातों को हटाना
- लॉग अधिग्रहण और रखरखाव, निगरानी, भेद्यता संबंधी जानकारी का संग्रह और प्रतिक्रिया
- बैकअप और रिकवरी प्रक्रियाएँ
- मैलवेयर की रोकथाम, डिवाइस और मीडिया प्रबंधन
6. शिक्षा और जागरूकता बढ़ाना
हम अपने अधिकारियों और कर्मचारियों को सूचना सुरक्षा के महत्व के बारे में सूचित करेंगे और निरंतर आधार पर आवश्यक शिक्षा और जागरूकता कार्यक्रम प्रदान करेंगे।
7. ठेकेदार प्रबंधन
जब हम कार्यों को आउटसोर्स करते हैं या क्लाउड सेवाओं का उपयोग करते हैं, तो हम आउटसोर्सिंग पार्टनर के सुरक्षा प्रबंधन उपायों को सत्यापित करेंगे और अनुबंधों आदि के माध्यम से उचित प्रबंधन की आवश्यकता होगी।
8. घटना प्रतिक्रिया
दुर्घटना की स्थिति में हम एक रिपोर्टिंग और संचार प्रणाली स्थापित करेंगे, और दुर्घटना के कारण की तुरंत जांच करेंगे, आगे की क्षति को रोकेंगे और पुनरावृत्ति को रोकने के लिए उपाय करेंगे। आवश्यकतानुसार हम संबंधित संगठनों को सूचित करेंगे।
9. कानूनों और विनियमों का अनुपालन
हम व्यक्तिगत सूचना संरक्षण अधिनियम, अन्य संबंधित कानूनों और विनियमों, दिशा-निर्देशों और संविदात्मक दायित्वों का अनुपालन करेंगे।
10. निरंतर सुधार
हम लेखापरीक्षाओं और निरीक्षणों के परिणामों, पर्यावरण में होने वाले परिवर्तनों और तकनीकी रुझानों के आधार पर अपनी प्रबंधन प्रणाली और सुरक्षा नियंत्रण उपायों में लगातार सुधार करेंगे।
इस पृष्ठ पर मुख्य बिंदु
- सूचना संपत्तियों की सुरक्षा और निरंतर सुधार की घोषणा
- प्रबंधन प्रणाली, ठेकेदारों और घटना प्रतिक्रिया को स्पष्ट करना
- पूछताछ के लिए संपर्क बिंदुओं को स्पष्ट करना
सवाल
लोकप्रिय उत्पादों में से चुनें
- CBX CORE प्रीमियम वेप लिक्विड के उत्पाद विवरण के लिए यहां जाएं।
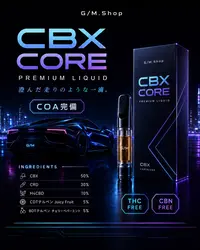
- सीबीएक्स कोर प्रीमियम वेप लिक्विड
- 7,920 येन से लेकर 15,180 येन तक
- MamaWako (H4CBH(k) 70% CBX 10%) VAPE लिक्विड के उत्पाद विवरण के लिए जाएं।

- मामावाको (H4CBH(k) 70% CBX 10%) VAPE लिक्विड
- 8,800 येन से लेकर 22,330 येन तक
- HHBD 60% वेप लिक्विड उत्पाद विवरण
- HHBD 60% वेप लिक्विड
- 8,690 येन से लेकर 18,040 येन तक
- MDMA × MM एनालॉग [अनुसंधान उपयोग के लिए] के उत्पाद विवरण पर जाएं
- MDMA × MM एनालॉग [अनुसंधान उपयोग के लिए]
- ¥ 12,100